Memahami Pelacakan Acara Windows_ETW
Categories:
- Memahami Pelacakan Acara Windows_ETW
Memahami ETW
Menyaring beberapa informasi yang tidak perlu, lihat dokumentasi lengkap: https://docs.microsoft.com/en-us/windows/win32/etw/event-tracing-portal
Memahami Dasar
https://learn.microsoft.com/en-us/windows/win32/etw/about-event-tracing
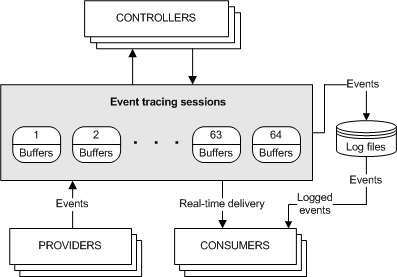
Sesi
Terdapat empat jenis sesi
| Jenis sesi | Penggunaan | Batasan | Karakteristik |
|---|---|---|---|
| Event Tracing Session(Standard ETW) | 1. EVENT_TRACE_PROPERTIES2. StartTrace, membuat sesi3. EnableTrace 1. EnableTrace untuk provider klasik 2. EnableTraceEx untuk provider berbasis manifest4. ControlTrace menghentikan sesi | - Sebuah provider berbasis manifest hanya mendukung penyediaan acara ke maksimal 8 sesi- Sebuah provider klasik, hanya dapat melayani satu sesi.- Perilaku sesi merebut provider adalah yang terakhir datang yang menang. | ETW standar. |
| SystemTraceProvider Session | 1. EVENT_TRACE_PROPERTIES->EnableFlags2. StartTrace3. ControlTrace menghentikan sesi | - SystemTraceProvider adalah provider acara kernel, menyediakan seperangkat acara kernel yang telah ditentukan sebelumnya.- NT Kernel Logger session adalah sesi bawaan sistem, mencatat serangkaian acara kernel yang telah ditentukan sistem- Win7/WinServer2008R2 hanya NT Kernel Logger session yang dapat menggunakan SystemTraceProvider - Win8/WinServer2012 SystemTraceProvider dapat menyediakan acara ke 8 logger session, di mana dua di antaranya tetap untuk NT Kernel Logger dan Circular Kernel Context Logger.- Win10 20348 dan seterusnya, setiap provider Systerm dapat dikontrol secara terpisah. | Mendapatkan acara kernel sistem yang telah ditentukan sebelumnya. |
| AutoLogger session | 1. Modifikasi registry 2. EnableTraceEx3. ControlTrace menghentikan sesi | - Global Logger Session adalah sesi khusus independen, mencatat acara saat sistem boot.- AutoLogger biasa perlu mengaktifkan provider sendiri, GlobalLogger tidak perlu.- AutoLogger tidak mendukung acara NT Kernel Logger, hanya GlobalLogger yang mendukung.- Mempengaruhi waktu boot, gunakan dengan bijak | Mencatat acara selama boot sistem operasi |
| Private Logger Session | - | - User-mode ETW- Hanya digunakan dalam proses- Tidak dihitung dalam batas 64 sesi paralel. | Khusus proses |
Alat
- logman
- wevtutil
- Contoh kueri xpath:
wevtutil qe Security /c:2 /q:"*[System[EventID=5157]]" /f:text
- Contoh kueri xpath:
- tracelog
- Menggunakan alat
tracelogdari Visual Studio, dapat secara dinamis menambah dan menghapus ETW Provider, serta menambah dan menghapus ETW Session saat runtime
- Menggunakan alat
- mc
- etw-providers-docs