Cara mencegah pembatasan DNS oleh vendor
Categories:
Baru-baru ini terdeteksi layanan DNS publik memiliki perilaku akses yang tidak normal, dengan ratusan permintaan berulang per detik ke sebuah domain, yang tidak mengikuti protokol DNS, dan tidak memperhati nilai TTL (Time To Live) global.
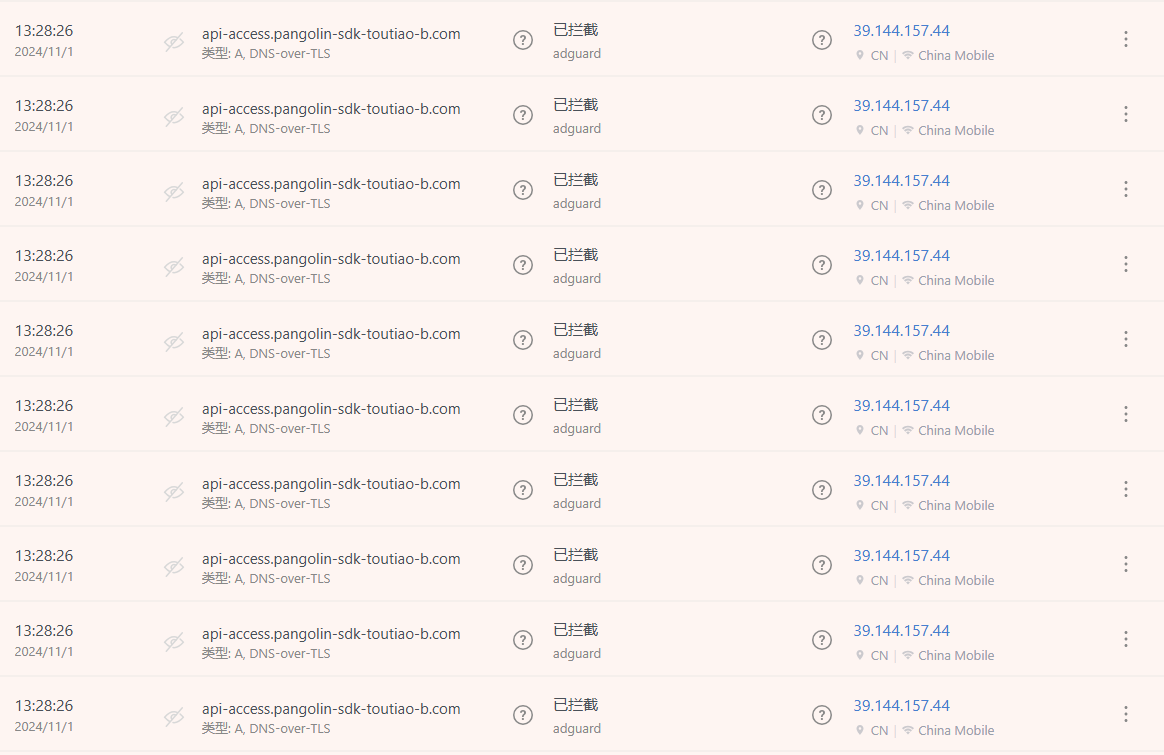
Awalnya saya berpikir bahwa IP tersebut adalah penyerang, setelah memantau lalu lintas, ternyata App vendor tertentu yang mengirimkan permintaan DNS secara furiously. Pengaturan TTL=10 di belakangnya berarti masa berlaku nilai yang diterima dari permintaan DNS query adalah 10 detik, sehingga peminta harus menggunakan nilai tersebut selama 10 detik, bukan mengirimkan permintaan DNS lagi ke server. Namun App tersebut mengirimkan ratusan permintaan per detik yang sama, menunjukkan bahwa App tersebut tidak mengurus TTL nilai dengan benar sesuai protokol DNS. Dalam statistik penghalusan permintaan, lebih dari 90% permintaan adalah permintaan ke domain tersebut.
Mungkin vendor tersebut tahu tentang metode pemblokiran DNS, sehingga mereka mengambil langkah untuk menghalangi akses saya, dan saya memaksa App pengguna untuk melakukan serangan DoS langsung ke server DNS mereka. Karena backend juga mengatur hanya 20 permintaan burst per detik, perilaku itu akan memengaruhi permintaan DNS normal lain dari pengguna, serta mengganggu penggunaan App lain yang normal.
Operasi infrastruktur melihat perilaku IP tunggal yang mengirimkan ratusan permintaan ke domain yang sama, mereka tidak ingin membiarkannya lewat, tetapi terpaksa membiarkannya.